


Por Carlos Alejandro Ñamandú*
A un cuarto de siglo de los atentados, la principal vulnerabilidad que los hizo posibles sigue intacta en la mayoría de los sistemas de seguridad del mundo: los datos disponibles no se comparten, no se cruzan y no se analizan. La lección no es tecnológica. Es institucional.
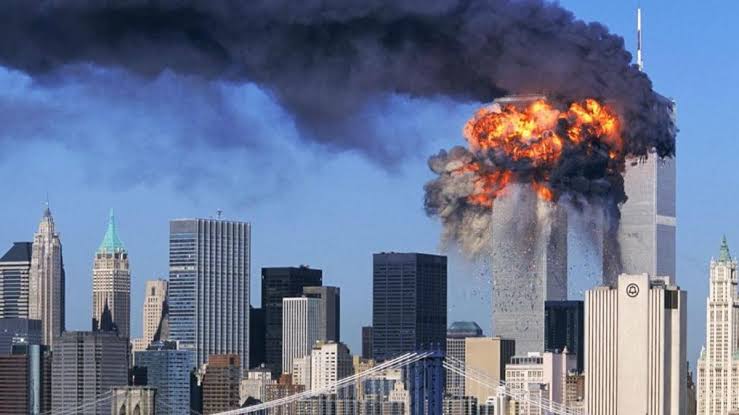
El 11 de septiembre de 2001, 19 hombres abordaron cuatro vuelos comerciales con documentación en regla y cúters en los bolsillos. Habían entrado a los Estados Unidos de manera legal. Habían tomado clases de vuelo en escuelas certificadas, abierto cuentas bancarias, alquilado departamentos y vivido entre sus vecinos durante meses. Y sin embargo, ninguna de las piezas que los identificaba como amenaza llegó a tiempo a quienes tenían la capacidad de actuar.
Esa pregunta me acompaña desde hace veinticinco años, y me la formulo con más urgencia hoy, desde la perspectiva de quien dedicó su carrera a investigar el crimen organizado transnacional: ¿cuánto de esa vulnerabilidad sigue vigente?
La Comisión que investigó los atentados identificó cuatro tipos de fracaso: de imaginación, de política, de capacidades y de gestión. El más citado es el primero. El más importante es el cuarto, porque la gestión es lo que conecta a los otros tres. Sin coordinación entre agencias, tener imaginación, política y capacidades no sirve de nada. La CIA sabía que dos de los futuros secuestradores habían ingresado al país. Una oficina del FBI en Phoenix había advertido sobre personas con vínculos al extremismo que tomaban clases de vuelo. En agosto de 2001, el propio informe presidencial señalaba la intención de Al-Qaeda de atacar en suelo americano. Esa información existía, pero vivía en compartimentos estancos. Cada organismo tenía su parte y nadie tenía la obligación de armar el conjunto. No fue un problema de inteligencia. Fue un problema de arquitectura institucional. Y es el problema que más cuesta cambiar, porque amenaza los equilibrios de poder entre agencias que no quieren perder atribuciones.
Sería deshonesto ignorar lo que sí cambió. La aviación comercial se transformó radicalmente: puertas de cabina blindadas, control federalizado de pasajeros, datos anticipados de reserva cruzados con listas de vigilancia, agentes encubiertos a bordo. No se repitió un atentado de esa escala con aviones de pasajeros en territorio americano. La cooperación internacional mejoró y los sistemas biométricos en fronteras cambiaron la naturaleza del control. Son logros reales que no deben subestimarse. Pero esa mejora tiene un sesgo decisivo: se optimizó la respuesta frente al escenario del 11-S. Y prepararse para el atentado anterior es el error más común en seguridad.
En 2001, los protocolos ante un secuestro aéreo indicaban cooperar, porque el modelo era el secuestro clásico: un avión como moneda de negociación. Nadie imaginó el avión como arma. Esa ceguera conceptual, no técnica, costó tres mil vidas. La pregunta válida a 25 años es cuál es nuestro punto ciego hoy. En mi evaluación, la amenaza más subestimada no es una tecnología en particular sino la convergencia entre tecnología barata y crimen organizado. Seguimos pensando en categorías separadas: el terrorismo por un lado, el narcotráfico por otro, el ciberdelito por un tercero. Pero las organizaciones que operan en nuestra región ya no respetan esas divisiones. Usan drones para vigilar y amedrentar, inteligencia artificial para fraudes y extorsiones a escala, criptoactivos para mover dinero y pueden alquilar capacidades de ataque informático contra hospitales, puertos o redes eléctricas. No es especulación: es la descripción de casos documentados en los últimos dos años. El déficit de imaginación de hoy es seguir buscando al próximo Bin Laden cuando la amenaza se parece más a un modelo de negocio que se replica. No necesita una organización jerárquica ni un líder carismático. Necesita liquidez, tecnología accesible y Estados que no se hablan entre sí.
El 11-S también reformuló la relación entre inmigración, control fronterizo e inteligencia, y ese cambio tiene luces y sombras. La positiva: el control pasó a ser una función de seguridad con información, no solo un sello en el pasaporte. Los secuestradores habían entrado con documentación en regla; el problema no era la puerta sino lo que se sabía de quienes la cruzaban. La negativa: se instaló la tentación de tratar al migrante como amenaza. Eso es un error profesional antes que ético. Las comunidades migrantes son, en general, las primeras víctimas de las redes criminales y la fuente más valiosa de información para desarticularlas. Si el Estado las trata como sospechosas, pierde a su mejor aliado.
A lo largo de mi trayectoria en la Superintendencia de Investigaciones Federales de la PFA, y habiendo intercambiado experiencias y criterios con las principales agencias investigativas del mundo, llegamos a una conclusión que se repite en todos los ámbitos: sin una mesa de análisis de información que permita identificar patrones, e investigando hechos aislados en lugar de hábitos, seguiremos cometiendo los mismos errores que precedieron al 2001. La información no escasea; lo que falta en algunos casos al día de hoy es la voluntad institucional de cruzarla. Por eso, desde CERTAL, nos reuniremos el próximo 12 de noviembre en Washington D.C., convocados por la gestión de su Presidente Ejecutivo Pablo Scotellaro, en el marco de la Cumbre Iberoamericana, para debatir la lucha contra el crimen organizado transnacional y formalizar el lanzamiento del CIJAT, Centro de Innovación Jurídica en Alta Tecnología, del cual ejerzo la Coordinación General, integrando un equipo de prestigiosos juristas de la región.
Esa brecha entre la información disponible y su análisis efectivo es exactamente el espacio en el que opera hoy el sector privado de inteligencia. Las empresas no pueden permitirse esperar a que el Estado resuelva amenazas que ya están dentro de su cadena de valor. El crimen organizado transnacional infiltra proveedores, usa estructuras societarias legítimas para lavar activos y aprovecha la fragmentación registral para moverse sin ser detectado. Desde Fidelem Security Advisors trabajamos precisamente en ese punto: inteligencia corporativa, análisis de riesgo de contrapartes y debida diligencia para organizaciones que necesitan tomar decisiones con información verificada, no con suposiciones. La seguridad dejó de ser una función exclusivamente estatal el día en que el crimen organizado dejó de respetar la frontera entre lo público y lo privado. Reconocerlo no es una crítica al Estado; es una descripción de la realidad operativa en la que las empresas, las instituciones y los individuos tienen que moverse hoy.
Otro fenómeno a analizar, y haciendo un paralelismo entre la utilización de un avión como arma letal es la utilización de transporte aéreo no tripulado. El dron armado fue, después del 11-S, la herramienta emblema de la guerra contra el terrorismo: una tecnología cara, exclusiva de grandes potencias, que permitía vigilar durante horas y atacar con precisión sin arriesgar pilotos. Dos décadas después, esa lógica se invirtió. El dron se abarató, se comercializó y llegó a manos de actores no estatales. La infraestructura crítica, el sistema eléctrico, los aeropuertos, las plantas de tratamiento, fue diseñada sin considerar amenazas aéreas de baja altura. Un dispositivo de pocos miles de dólares puede paralizar instalaciones que costaron cientos de millones, y en muchos países de la región el marco legal para neutralizarlo sobre infraestructura crítica sigue siendo difuso o directamente inexistente.
La lección central de estas veinticinco páginas de historia no es sobre terrorismo. Es sobre información. La información fragmentada nos hace vulnerables. La información que no se comparte es información que no existe. El 11-S ocurrió porque cada organismo tenía su parte y nadie tenía la obligación de armar el todo. Veinticinco años después, esa arquitectura aún sigue siendo la norma en la mayoría de los sistemas de seguridad que se conocen, el desafío es cambiarlo. El segundo punto no subsanado es más sutil: los sistemas se preparan para el escenario anterior. ¿Se hizo todo para evitar otro 11-S?, la próxima transformación global no va a anunciarse con una imagen tan visible como las torres en llamas. Puede empezar con una pantalla en negro, con infraestructura crítica fuera de servicio, con un sistema sanitario colapsado. Y si para ese momento todavía estamos optimizando el escáner en el aeropuerto, habremos cometido exactamente el mismo error que costó tres mil vidas aquella mañana de septiembre.
El tributo real a las víctimas no es el memorial. Es la voluntad de cambiar la arquitectura institucional que lo hizo posible.
* Comisario General (R), PFA · Fundador y CEO, Fidelem Security Advisors · Coordinador General del CIJAT, CERTAL LATAM
